

Фирмата за сигурност S21sec публикува втория си доклад за зловреден софтуер за смартфони. Основното му заключение е ясно: потребителите все още не са напълно наясно , че вече не носим „телефон“, а джобен компютър, изложен на същите заплахи като персоналния компютър. Що се отнася до платформите, изненадващо е, че въпреки че iOS има повече документирани уязвимости в определени периоди, нападателите се фокусират върху създаването на зловреден софтуер за Android поради мащаба и модела на разпространение.
Докладът започва с една неоспорима реалност: броят на смартфоните нараства неконтролируемо . И това разширяване привлича онези, които преди това са проектирали вируси, троянски коне, червеи, ботнети и друг зловреден софтуер за компютри. Днес създаването на мобилен зловреден софтуер може да донесе същите пари и известност, както атакуването на персонални компютри, с едно допълнително предимство: телефонът е централната точка за контакт за идентичност, финанси, социален живот и работа.
Въпреки това, ние, потребителите, все още си мислим, че имаме телефон, когато в действителност носим мини-компютър , който също осъществява разговори. За S21sec човешкият фактор остава най-слабото звено във веригата за сигурност: удобството често надделява над най-добрите практики и точно там процъфтяват измамите.
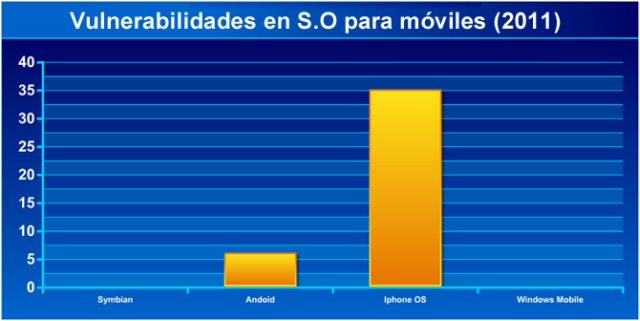
Докладът развенчава някои митове по платформа. iOS не е по своята същност по-сигурен от Android . Всъщност, през един от анализираните периоди, в iOS са открити 35 сериозни уязвимости в сравнение със само 6 в Android . Тези недостатъци биха могли да позволят на престъпниците да използват уязвимостта, за да създадат зловреден софтуер за iPhone или iPad. Оперативната реалност обаче показва, че има значително повече зловреден софтуер за Android, отколкото за iOS.
Има няколко причини. Дори с много стабилно ядро, Android привлича повече атаки, защото е по-популярен , точно както в ерата на Windows срещу Mac: не че Mac компютрите са неуязвими, а по-скоро че атакуването на Windows е било по-изгодно поради големия обем. Друга причина е отвореният характер на Android : той може да бъде rootнат, позволява инсталирането на приложения извън Google Play Store и съществуват алтернативни магазини за приложения . Дори тук S21sec поставя под въпрос дали App Store е автоматично по-сигурен: сигурността чрез неизвестност затруднява разбирането кой зловреден софтуер е предназначен за iOS и кой в крайна сметка се промъква в магазина му.
Всички подробности от доклада на S21sec.
Обхватът на мобилните заплахи

- Доминиращ зловреден софтуер: на троянски коне Те концентрират по-голямата част от мобилния зловреден софтуер (повече от 95%).
- Банково дело и измамиНа практика всички атаки срещу мобилно банкиране са насочени Android устройства, облагодетелствани от пазарния си дял и възможността за странично натоварване.
- Измами и фишингкампании на фишинг, смишинг и измами в социалните медии, които търсят идентификационни данни и други данни.
- Течове и нулев ден: пропуски от груба сила, вътрешни лица или уязвимости на ден нула експлоатирано преди пач; инструменти за разберете дали телефонът ви е бил хакнат помощ при откриването.
- Интернет на нещата и повърхност за атака: ръка оркестров телефон портфейли, свързани дом и работа, увеличавайки риска.
iOS срещу Android: Сигурност по дизайн и експлоатация

iOS (контролирана екосистема) : App Store със строг преглед , криптиране по подразбиране , пясъчник , подписване на код и функции като Secure Enclave, Face ID и Touch ID . Детайлизирани разрешения и бързо, едновременно разпространение на актуализации до съвместими устройства. В замяна потребителят има по-малко опции за персонализиране , а внедряването на традиционен антивирусен софтуер е трудно поради ограниченията на платформата.
Android (отвореност и разнообразие) : платформа с отворен код с широка екосистема от производители. Многопластова сигурност: Google Play Protect анализира приложения, подробни разрешения, пълно криптиране , биометрия и подобрения в актуализациите на компоненти чрез инициативи като Project Mainline . В професионалната сфера има Android Enterprise (работни профили, напълно управляван режим) и технологии като Samsung Knox . Недостатъкът е фрагментацията : пачовете зависят от производителите и операторите, а страничното зареждане увеличава риска, ако не се управлява правилно.
И в двете системи решенията на потребителите и ИТ екипа са от решаващо значение: активирането на актуализации , прегледът на разрешенията , изборът на устройства с добра поддръжка и избягването на неизвестни източници драстично намаляват излагането на риск.
Управление на уязвимостите, zero-day атаки и пазарът на експлойти
Пазарът на уязвимости показва, че експлойтите за iOS и Android могат да достигнат сходни цени , което демонстрира, че и двете платформи са жизнеспособни цели . Разширени кампании, като тези, свързани с търговски шпионски софтуер (напр. Pegasus), или разследвани случаи като Triangulation, показват, че при верига от zero-day експлойти , iPhone може да бъде компрометиран без взаимодействие с потребителя. Непрозрачността на екосистемата може да възпрепятства откриването на потребителите, докато в Android наличието на телеметрия за сигурност и MDM/EDR решения може да осигури по-голяма видимост в корпоративна среда.
Както Apple, така и Google използват програми за награди и реагират с корекции , но времето за експозиция зависи от скоростта на приемане : при iOS обикновено е еднакво; при Android е по-добре за модели с ангажимент за поддръжка и тези в списъка с препоръчителни Android Enterprise . Въпреки че контролът в магазините се е подобрил, измамни приложения са били откривани спорадично и на двата пазара, което засилва необходимостта от предпазливост.
Добри практики за потребители и компании
- Използвайте само официални магазини и деактивира инсталациите от неизвестни източници.
- Проверете приложенията: отзиви, разрешения, разработчик и поведение.
- актуализиран система и приложения веднага щом станат налични корекции за сигурност.
- Подновете устройството когато ви свърши подкрепата и изпълните първия пълно резервно копие.
- Активиране на дистанционно изтриване и местоположение за загуба или кражба.
- Не избягвайте корпоративните политикиMDM защитите съществуват по някаква причина.
- Силни пароли и мениджър на пароли; избягвайте повторната им употреба.
- Многофакторно удостоверяване когато е налично.
- Приоритизирайте безопасността пред комфортапо-малко триене, по-голям риск.
- Оценка на VPN и решения за сигурност реномиран, особено на Android, за сканиране на приложения, антифишинг и Wi-Fi защита.
Корпоративни среди и MDM
В iOS, Apple Business Manager и мониторингът на устройства улесняват регистрацията без докосване, управляваните Apple ID , контрола на профилите и съгласуван цикъл на актуализиране . В Android, Android Enterprise предлага работен профил , напълно управляван режим , регистрация без докосване/Knox Mobile и каталог с препоръчани устройства . И в двата случая MDM политиките позволяват криптиране , пароли, корпоративни контейнери , контрол на приложенията и селективно изтриване – основни функции в моделите BYOD/BYOP.
Предимства и ограничения на всяка платформа
Android — Плюсове: Високо конфигурируем с фино настроени контроли за поверителност; широка екосистема с повече опции и цени . Минуси: Фрагментация и риск, ако е активирано странично зареждане . Предложение: Идеален, ако се чувствате комфортно да настройвате сигурността и избирате модели с гарантирана поддръжка.
iOS — Плюсове: последователност, надеждност и бързи корекции; силна защита „наготово“. Минуси: не е неуязвим , зависи от решенията на доставчика и има по-малко възможности за персонализиране . Предложение: опростен вариант за солидна сигурност без прекалено много конфигурация.
Дебатът не е за неуязвимостта, а за управлението на риска : изборът на правилното устройство, прилагането на най-добрите практики и използването на инструментите на платформата са от решаващо значение. На практика iOS и Android могат да бъдат много сигурни, когато се използват и управляват правилно.
